Einsatzbereite Sicherheit –„
“
,das Sie selbst steuern

Ihre Richtlinien werden kontinuierlich für jede Identität, jede Nachricht und jede Datei durchgesetzt.
Auf Anfrage eines Prüfers nachweisbar.
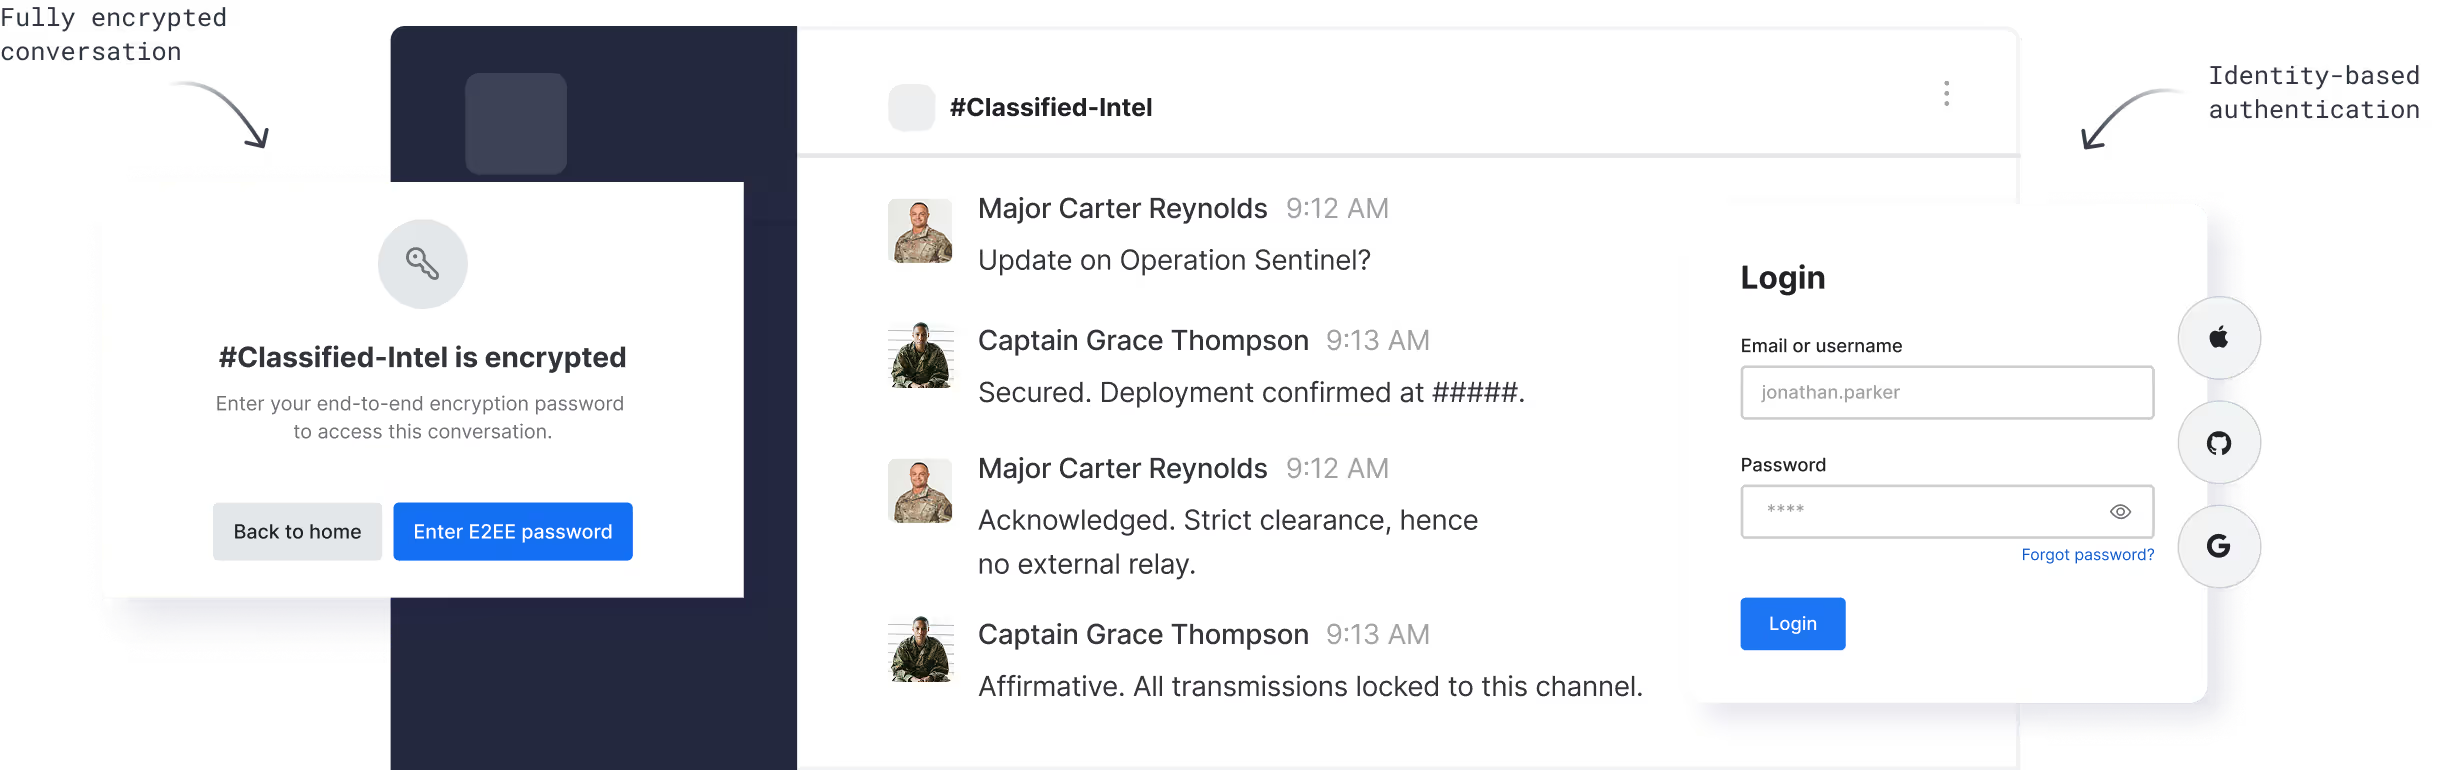
Verschlüsselte Chat-Oberfläche, auf der Militärangehörige über die Operation Sentinel diskutieren, sowie ein Anmeldefenster mit Optionen für die Authentifizierung über Apple, GitHub und Google.

Die anspruchsvollsten Organisationen weltweit vertrauen darauf

BAE Systems-Logo
Wappen der Luftwaffe der Vereinigten Staaten mit einem Weißkopfseeadler auf einem blauen Schild mit Sternen und einem Paar goldener Flügel.
Text „U-LISA” in Blau mit einem stilisierten gelben Stern und der Flagge der Europäischen Union auf der rechten Seite.
Blau-schwarzer Schriftzug „General Dynamics Mission Systems“ auf weißem Hintergrund.
Siegel der US-Armee mit einem Weißkopfseeadler, der Pfeile und einen Olivenzweig hält, umgeben vom Schriftzug „United States Army“.
Zugangskontrollen

Schützen Sie sensible Informationen mit Zero-Trust-Zugriff

Stellen Sie bei jeder Anfrage sicher, dass die richtigen Mitarbeiter Zugriff auf die richtigen Daten haben – nicht nur bei der Anmeldung –, und sorgen Sie dafür, dass jede Entscheidung nachvollziehbar ist.


Erfahren Sie, wie wir unternehmenskritische Kommunikation schützen und steuern. Besuchen Sie unser Trust Center ->

Sichere SSO-Authentifizierung

Aktivieren Sie SAML, OAuth und OpenID, um sichere Anmeldungen über mehrere Behördensysteme hinweg zu rationalisieren
.

Zweiteilige Benutzeroberfläche mit einer Willkommensnachricht für einen geheimen Arbeitsbereich der Regierung auf der linken Seite und einem Anmeldeformular auf der rechten Seite mit Feldern für E-Mail-Adresse und Passwort sowie einer Anmeldeschaltfläche.

Rollenbasierte Zugriffsrichtlinien

Legen Sie zunächst eine Basis mit detaillierten Rollen und Berechtigungen fest und fügen Sie dann dynamische Attributregeln hinzu. Die Zugriffsrechte spiegeln wider, wer eine Person aktuell ist, und nicht, wer sie zum Zeitpunkt der Rollenzuweisung war.
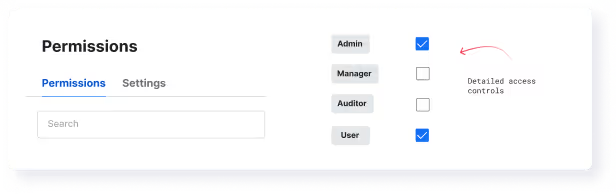
Benutzeroberfläche mit Berechtigungseinstellungen, wobei die Kontrollkästchen für die Rollen „Admin“ und „Benutzer“ aktiviert und für „Manager“ und „Auditor“ deaktiviert sind, mit einem Hinweis auf detaillierte Zugriffskontrollen.

Prävention von Datenverlusten

Erkennen, filtern und kontrollieren Sie den Austausch sensibler Daten zwischen Ihren eigenen Benutzern, Verbundpartnern und verbundenen Systemen, um Datenlecks und unbefugte Offenlegungen zu verhindern.

Chat-Nachrichten zwischen Ethan Parker und Grace Thompson, in denen sie über einen Entschlüsselungscode sprechen, gefolgt von einer redigierten Systemwarnung zu Sicherheitsrichtlinien.

Dynamischer Zugriff mit ABAC

Setzen Sie Zugriffsrechte für jede einzelne Anfrage mithilfe attributbasierter Kontrollen durch, wobei die Rocket.Chat-eigene Policy-Engine als Entscheidungsinstanz fungiert, oder integrieren Sie eine PDP eines Drittanbieters wie Virtru, falls Sie bereits über eine solche verfügen. Die Berechtigungen passen sich an, sobald sich die Sicherheitsfreigabe, der Einsatzzweck oder die Gerätebedingungen ändern, und entsprechen dabei den Vorgaben von NIST SP 800-207.

Benutzeroberfläche mit einem Suchfeld für Attribute und folgenden Optionen: Sicherheitsfreigabestufe, Einsatzgebiet, Gerätestatus, Zugangscode und einem Tooltip, der darauf hinweist, dass nur berechtigte Benutzer Zugang zu Räumen mit attributbasierter Zugangskontrolle haben.
Schnittstelle mit Aufforderungen zur Eingabe eines Passworts für die End-to-End-Verschlüsselung, um auf verschlüsselte Unterhaltungen zuzugreifen, mit Optionen zum Zurückgehen, Aktivieren der Verschlüsselung oder späteren Ausführen.
End-to-End-Verschlüsselung

Vollständig sichere klassifizierte Kommunikation

Behandeln Sie geschäftskritische Informationen streng vertraulich und machen Sie sie nur den dafür vorgesehenen Mitarbeitern zugänglich – geschützt vor den Bedrohungen von heute und vor einer möglichen Entschlüsselung in der Zukunft.

Standard-Verschlüsselung: Automatisches Aktivieren von E2EE, um private Räume und DMs zu sichern.

Sichere Erwähnungen: Benachrichtigen Sie Benutzer in verschlüsselten Räumen, ohne Daten preiszugeben.

Verschlüsselte Dateien: Schützen Sie vertrauliche Dokumente vor unbefugtem Zugriff.

Kontrollierte Exporte: Exportieren Sie verschlüsselte Chats auf sichere Weise, um gesetzliche Vorgaben zu erfüllen.

Post-Quanten-Schutz: Verhindern Sie das „Harvest-Now, Decrypt-Later“-Verfahren durch Post-Quanten-Verschlüsselung gemäß CNSA 2.0.

Rocket.Chat wurde in The Forrester Wave™ aufgenommen: Sichere Kommunikationslösungen, Q3 2024

Erfahren Sie, warum Rocket.Chat in die Liste der sichersten Kommunikationslösungen aufgenommen wurde und wie es Organisationen hilft, die in unternehmenskritischen Arbeitsumgebungen tätig sind.

BG-Bild
Zertifizierungen und Konformitäten

Bleiben Sie konform mit den branchenführenden Sicherheitsvorschriften

Rocket.Chat erfüllt alle wesentlichen regulatorischen Anforderungen und entspricht damit den höchsten Sicherheitsstandards, was Unternehmen, die mit sensiblen Daten umgehen, ein hohes Maß an Sicherheit bietet. Unser Quellcode steht zur Einsicht bereit, sodass Ihr Sicherheitsteam und Ihre Prüfer selbst überprüfen können, wie die Plattform funktioniert, anstatt sich allein auf unsere Angaben verlassen zu müssen.

Flagge der Europäischen Union mit gelben Sternen, die die blauen Buchstaben „GDPR“ umgeben.

Einhaltung der DSGVO

Entspricht den strengen EU-Datenschutzgesetzen zum Schutz sensibler Kommunikation.

Emblem mit zwei gekreuzten Schwertern, einem Adler, einem Schild mit Sternen und Streifen und dem Text „Platform 69 – Real New York Style”.

Iron-Bank-zertifiziert

Zugelassen für den Einsatz in Umgebungen des US-Verteidigungsministeriums.

Orangefarbenes quadratisches Symbol mit weißem Buchstaben Q und darunter dem Text „ISO/IEC 27001-zertifiziert“.

ISO 27001 zertifiziert

Setzt weltweit anerkannte Sicherheitskontrollen ein, um Risiken proaktiv zu mindern.

Lila rundes Abzeichen mit dem Text „SOC 2 Typ 2 geprüft und bestätigt durch A-LIGN“ sowie der Unterschrift des Präsidenten und CEO.

SOC 2 Typ II

Gewährleistet höchste Datensicherheit, Integrität und Vertraulichkeit durch unabhängige Audits.

Siegel des Verteidigungsministeriums der Vereinigten Staaten mit einem Weißkopfseeadler, der Pfeile und einen Olivenzweig hält und auf seiner Brust ein Wappenschild trägt.

DoD IL6 Genehmigung

Erfüllt die strengen Sicherheitsanforderungen für den Umgang mit vertraulichen Informationen.

Blaues Caduceus-Symbol mit dem Text „HIPAA-Datenschutzbestimmungen, Sicherheitsbestimmungen, häufig gestellte Fragen, Compliance und Schutz geschützter Gesundheitsdaten“.

HIPAA-Schutz

Sichert den Umgang mit geschützten Gesundheitsinformationen in regulierten Sektoren.

Erfahren Sie mehr über unsere Sicherheits-, Datenschutz- und Compliance-Praktiken. Besuchen Sie unser Trust Center ->

Uns vertrauen stark regulierte Organisationen weltweit

Was unsere Kunden sagen 

Einhaltung von Vorschriften zur Datensicherheit
"Wir wollten die tägliche Arbeit für unsere Mitarbeiter so nahtlos wie möglich gestalten, ohne Kompromisse bei der Datensicherheit und dem Datenschutz einzugehen."
Rene Jahnke
Solution Architect, Stadt Köln
Wappen der Stadt Köln mit einem stilisierten schwarzen Adler und dem Schriftzug „Stadt Köln“.
Erfüllung der Sicherheitsanforderungen von Regierungsbehörden
"Wir brauchten eine hochsichere Messaging-Plattform für die Kommunikation zwischen den US-Behörden."
‍
Niki Papazoglakis
CEO von Bridge 4 Public Safety, finanziert durch das US-DHS
Logo mit einer stilisierten blauen Brücke und dem Schriftzug „Bridge Public Safety“.
Sicherheitskontrollen auf Verteidigungsebene für NATO-Staaten
"Wir hatten Anforderungen wie die nahtlose Integration mit Active Directory, E2EE und die Möglichkeit, sich aus der Ferne von Geräten abzumelden."
Dan Ungureanu
Übungsleiter bei CCDCOE
CCDC-COE-Logo